Deux éditeurs français de logiciels hôteliers piratés en octobre 2026
Le moteur de réservation D-EDGE et le logiciel Misterbooking ont été victimes de cyberattaques, exposant des données personnelles de clients. Les impacts et les mesures de sécurité sont en cours d'évaluation.
Publie le 30 octobre 2026 a 23:36 · Tech · 7 min
Par la rédaction de Bobo News
Mi-octobre 2026, deux éditeurs français de logiciels hôteliers ont été frappés par des incidents de sécurité. D-EDGE, un moteur de réservation, et Misterbooking, un logiciel de gestion hôtelière édité par Septeo Hospitality, ont vu des données sensibles de leurs clients exposées. Ces attaques soulèvent des questions sur la sécurité des informations personnelles dans le secteur hôtelier.
Des données sensibles exposées
Les cyberattaques ont permis aux hackers d'accéder à des informations confidentielles des clients, notamment des réservations d'hôtel, des identités des accompagnants et des documents personnels. Les détails exacts des données compromises n'ont pas encore été entièrement révélés, mais les entreprises concernées ont confirmé l'incident. Selon Numerama, les données exposées incluent des informations sensibles qui pourraient être utilisées à des fins malveillantes.
Réactions des entreprises concernées
D-EDGE et Septeo Hospitality ont rapidement réagi à ces incidents. D-EDGE a publié un communiqué indiquant qu'une enquête interne était en cours pour déterminer l'ampleur de l'attaque et les mesures nécessaires pour sécuriser les données. Septeo Hospitality, de son côté, a assuré ses clients que toutes les précautions étaient prises pour minimiser les risques. Les deux entreprises ont également mis en place des équipes dédiées pour gérer la crise et informer les clients potentiellement affectés.
Impact sur les clients et les hôtels
Les clients des hôtels utilisant ces logiciels pourraient être directement touchés par ces attaques. Des mesures de précaution, telles que le changement de mots de passe et la surveillance des comptes bancaires, sont recommandées. Les hôtels eux-mêmes doivent également renforcer leurs systèmes de sécurité pour éviter de futures attaques. Les experts en cybersécurité soulignent l'importance de la vigilance et de la mise à jour régulière des logiciels de gestion.
Une tendance alarmante dans le secteur hôtelier
Ces incidents s'inscrivent dans une tendance plus large de cyberattaques ciblant le secteur hôtelier. Les hôtels et les éditeurs de logiciels doivent faire face à des menaces de plus en plus sophistiquées. Les attaques sur les systèmes de réservation et de gestion hôtelière peuvent avoir des conséquences graves, allant de la perte de confiance des clients à des pertes financières importantes. Les experts en cybersécurité appellent à une collaboration accrue entre les entreprises et les autorités pour renforcer la sécurité.
Les mesures de sécurité à renforcer
En réponse à ces attaques, les éditeurs de logiciels et les hôtels doivent adopter des mesures de sécurité plus strictes. Cela inclut l'utilisation de technologies de cryptage avancées, la mise en place de systèmes de détection des intrusions et la formation régulière du personnel à la sécurité informatique. Les entreprises doivent également investir dans des audits de sécurité réguliers pour identifier et corriger les vulnérabilités. Les autorités peuvent également jouer un rôle en imposant des normes de sécurité plus strictes.
Les leçons à tirer pour l'avenir
Ces incidents montrent l'importance de la préparation et de la réactivité face aux cyberattaques. Les entreprises doivent être prêtes à réagir rapidement en cas d'incident et à informer les clients de manière transparente. La collaboration entre les éditeurs de logiciels, les hôtels et les autorités est essentielle pour renforcer la sécurité. Les clients, quant à eux, doivent être vigilants et protéger leurs informations personnelles en adoptant des pratiques de sécurité en ligne.
Ces cyberattaques sur D-EDGE et Septeo Hospitality rappellent l'importance cruciale de la sécurité des données dans le secteur hôtelier. Les prochaines semaines seront déterminantes pour évaluer l'impact total de ces incidents et pour mettre en place des mesures de prévention efficaces. Les entreprises et les clients devront rester vigilants et collaborer étroitement pour renforcer la sécurité des systèmes de réservation et de gestion hôtelière.
Les incidents de sécurité survenus chez D-EDGE et Septeo Hospitality ont mis en lumière les failles existantes dans les systèmes de gestion hôtelière. Les logiciels utilisés par les hôtels pour gérer les réservations et les informations des clients sont souvent des cibles privilégiées pour les cybercriminels. Ces systèmes contiennent une mine d'informations précieuses, allant des coordonnées personnelles aux détails financiers, ce qui en fait des objectifs de choix pour les attaques.
Les cyberattaques contre les éditeurs de logiciels hôteliers ne sont pas nouvelles. Depuis plusieurs années, le secteur a connu une augmentation des incidents de sécurité. Les hackers exploitent les vulnérabilités des logiciels pour accéder aux données sensibles. Les attaques peuvent prendre diverses formes, allant des ransomwares aux attaques par phishing, en passant par les intrusions directes dans les réseaux informatiques. Chaque type d'attaque nécessite des réponses spécifiques et des mesures de sécurité adaptées.
Les hôtels, en tant que clients de ces éditeurs de logiciels, sont les premiers touchés par les conséquences des cyberattaques. La perte de confiance des clients est l'une des répercussions les plus immédiates. Les clients peuvent hésiter à réserver dans des hôtels dont les systèmes de gestion ont été compromis, craignant pour la sécurité de leurs informations personnelles. Cette méfiance peut se traduire par une baisse des réservations et, par conséquent, par des pertes financières pour les établissements hôteliers.
Les hôtels doivent donc redoubler d'efforts pour rassurer leurs clients. La transparence est essentielle dans la gestion de ces crises. Les hôtels doivent informer rapidement leurs clients des incidents de sécurité et des mesures prises pour y remédier. Des communications claires et honnêtes peuvent aider à restaurer la confiance des clients. Les hôtels peuvent également offrir des services supplémentaires, comme des consultations en cybersécurité ou des assurances pour les données personnelles, pour montrer leur engagement envers la sécurité.
Les éditeurs de logiciels, quant à eux, doivent investir massivement dans la sécurité de leurs produits. Cela inclut non seulement la mise à jour régulière des logiciels pour corriger les vulnérabilités, mais aussi le développement de nouvelles fonctionnalités de sécurité. Les technologies de cryptage avancées, les systèmes de détection des intrusions et les protocoles de sécurité renforcés sont autant de mesures nécessaires pour protéger les données des clients. Les éditeurs doivent également collaborer avec des experts en cybersécurité pour évaluer régulièrement la robustesse de leurs systèmes.
La collaboration entre les éditeurs de logiciels, les hôtels et les autorités est essentielle pour renforcer la sécurité du secteur hôtelier. Les autorités peuvent jouer un rôle clé en imposant des normes de sécurité plus strictes et en offrant des ressources pour aider les entreprises à se protéger contre les cyberattaques. Les partenariats public-privé peuvent également être une solution efficace pour partager les meilleures pratiques et les informations sur les menaces émergentes.
Les clients, de leur côté, doivent également adopter des pratiques de sécurité en ligne. La vigilance est de mise lorsqu'il s'agit de protéger ses informations personnelles. Les clients doivent utiliser des mots de passe forts et uniques pour chaque compte en ligne, activer l'authentification à deux facteurs et surveiller régulièrement leurs comptes bancaires pour détecter toute activité suspecte. En adoptant ces pratiques, les clients peuvent réduire les risques de voir leurs données personnelles compromises.
Les incidents de sécurité chez D-EDGE et Septeo Hospitality servent de rappel sur l'importance de la sécurité des données dans le secteur hôtelier. Les entreprises doivent être proactives dans la gestion des risques et la protection des informations des clients. La collaboration et la transparence sont essentielles pour renforcer la sécurité et restaurer la confiance des clients. Les prochaines semaines seront cruciales pour évaluer l'impact total de ces incidents et pour mettre en place des mesures de prévention efficaces. Les entreprises et les clients devront rester vigilants et collaborer étroitement pour assurer la sécurité des systèmes de réservation et de gestion hôtelière.
À lire aussi
Prolongez cette lecture avec les analyses et reportages qui l’éclairent.
Disney+ explore l'horreur pour Halloween 2026 : les séries à ne pas manquer
Disney+ se diversifie avec des séries d'horreur qui séduisent un public adulte. A l'occasion d'Halloween 2026, la plateforme met en avant six pépites d'angoisse.
Publie a 02:38 · Tech · 1 min
Par la rédaction de Bobo News
Sources : informations publiques recoupées par la rédaction.
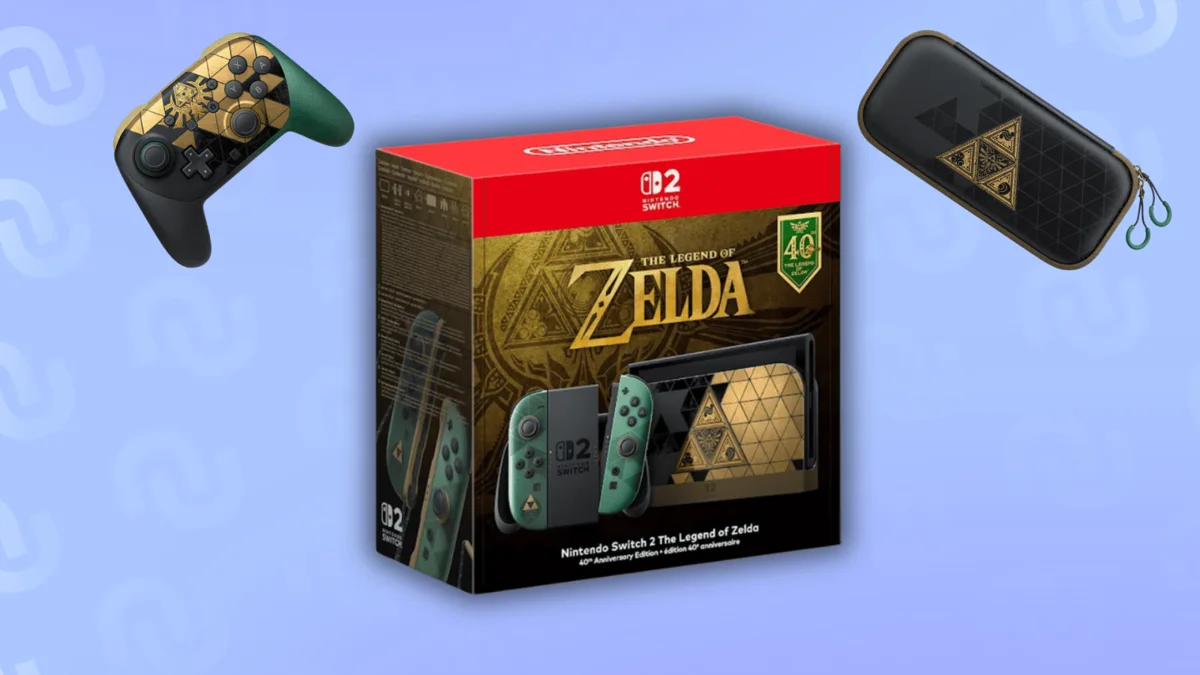
Concours Nintendo : gagnez une Switch 2 collector pour les 40 ans de Zelda
Pour fêter les 40 ans de The Legend of Zelda, Nintendo et Numerama offrent une chance de remporter une Switch 2 collector. Voici comment participer.
Publie hier a 21:36 · Tech · 1 min
Par la rédaction de Bobo News
Sources : informations publiques recoupées par la rédaction.
Tom The Postgirl, un jeu qui bouscule les codes du conte
Sorti récemment, Tom The Postgirl se distingue par son ambiance unique, mêlant douceur et malaise. Ce jeu intrigue autant qu'il enchante les joueurs.
Publie hier a 15:36 · Tech · 1 min
Par la rédaction de Bobo News
Sources : informations publiques recoupées par la rédaction.