Xiaomi présente des excuses après des révélations sur l'accès non autorisé à des données utilisateurs - Bobo News | Bobo News
Tech
Xiaomi présente des excuses après des révélations sur l'accès non autorisé à des données utilisateurs
Le géant chinois des smartphones Xiaomi a officiellement présenté des excuses suite à des découvertes concernant l'accès non autorisé à certaines données privées. Cette affaire soulève de nouvelles interrogations sur la gestion de la confidentialité par les constructeurs technologiques.
Publie le 1 octobre 2026 a 23:04 · Tech · 7 min
Par la rédaction de Bobo News
7 min de lectureAa
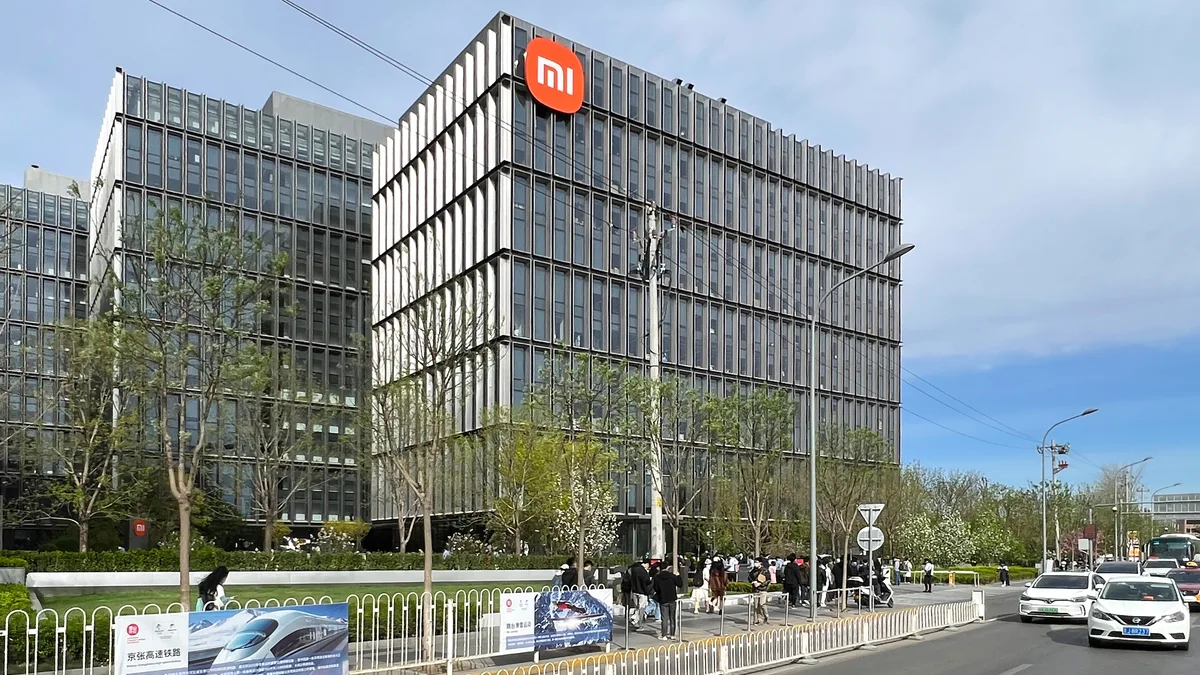
Xiaomi présente des excuses après des révélations sur l'accès non autorisé à des données utilisateurs — Openverse
BN
Rédaction
Bobo News
Une rédaction indépendante qui privilégie les faits, le contexte et la clarté.
À lire aussi
Prolongez cette lecture avec les analyses et reportages qui l’éclairent.
Microsoft renforce son écosystème de productivité en lançant une plateforme de communication directe pour concurrencer Slack. Cette initiative vise à consolider la domination du géant américain sur le marché des outils de travail collaboratif.
Publie hier a 23:04 · Tech · 1 min
Par la rédaction de Bobo News
Tech
Le secteur de la technologie mondiale est une nouvelle fois secoué par une controverse liée à la protection de la vie privée. Xiaomi, l'un des leaders mondiaux de la fabrication de smartphones et d'objets connectés, se retrouve au centre d'une polémique majeure après la mise en lumière de failles permettant l'accès à des données utilisateurs sans autorisation explicite. Cette situation place l'entreprise chinoise dans une position délicate, alors qu'elle cherche à consolider sa présence sur les marchés internationaux, notamment en Europe et en Inde. L'incident met en exergue les tensions croissantes entre les besoins de collecte de données pour l'amélioration des services numériques et le droit fondamental à la confidentialité des consommateurs.
Les faits principaux de l'incident
Selon les informations rapportées par Reuters, Xiaomi a dû faire face à des critiques acerbes suite à la découverte de mécanismes permettant l'accès à des données personnelles sans le consentement clair des utilisateurs. L'incident ne semble pas être une simple erreur technique isolée, mais plutôt une faille structurelle dans la manière dont certaines applications préinstallées ou services système interagissent avec les données stockées sur les appareils. L'entreprise a reconnu que des accès non autorisés avaient eu lieu, ce qui a déclenché une réaction immédiate de la part des experts en cybersécurité et des régulateurs. Bien que Xiaomi n'ait pas détaillé l'intégralité de la nature des données compromises, les inquiétudes portent sur la possible collecte d'informations sensibles qui auraient pu être transmises à des serveurs tiers sans que l'utilisateur n'en ait été pleinement informé par des notifications claires ou des options de désactivation explicites. Face à l'ampleur de la polémique, la direction de Xiaomi a choisi la voie de la communication de crise en présentant des excuses publiques. L'entreprise affirme travailler activement à la correction de ces vulnérabilités et à la mise en place de protocoles de sécurité plus rigoureux pour garantir que chaque interaction entre le système d'exploitation et les serveurs de l'entreprise respecte strictement les normes de confidentialité en vigueur.
Contexte et antécédents technologiques
Pour comprendre la portée de cette affaire, il est nécessaire de replacer Xiaomi dans le paysage concurrentiel de la tech mondiale. Le groupe s'est construit sur un modèle de croissance rapide, misant sur un rapport qualité-prix agressif et une intégration massive de l'écosystème IoT (Internet des Objets). Cette stratégie repose sur une collecte massive de données pour affiner l'intelligence artificielle et personnaliser l'expérience utilisateur. Cependant, cette dépendance aux données place systématiquement les constructeurs chinois sous la loupe des autorités de régulation occidentales. Par le passé, plusieurs acteurs du secteur ont été accusés de pratiques similaires, où les limites entre l'optimisation du service et l'espionnage de données étaient devenues floues. La méfiance des régulateurs s'est accentuée avec le durcissement des législations sur la protection des données, comme le RGPD en Europe. L'incident actuel s'inscrit donc dans un climat de tension géopolitique et technologique. La question de savoir si les données collectées par des entreprises basées en Chine pourraient être accessibles à des entités étatiques reste une préoccupation majeure pour les gouvernements, même si Xiaomi insiste sur le fait que ses processus de gestion des données sont conformes aux lois locales et internationales.
Acteurs impliqués et réactions
L'affaire mobilise plusieurs acteurs clés. D'un côté, Xiaomi, qui tente de limiter les dégâts de réputation en misant sur la transparence et la correction technique. De l'autre, les experts en cybersécurité qui agissent souvent comme des lanceurs d'alerte en identifiant ces failles de sécurité dans le code des applications. Les régulateurs de la protection des données sont également en première ligne. Dans l'Union européenne, les autorités de surveillance ont une capacité accrue pour enquêter sur ces pratiques et imposer des amendes massives si le non-respect du consentement est avéré. La réaction des consommateurs est également un facteur déterminant : dans un marché saturé, la confiance est un actif immatériel mais crucial pour la fidélisation. Les analystes du secteur observent la situation avec une attention particulière. Pour certains, cet incident est un rappel nécessaire de la complexité de la gestion des données dans un monde hyper-connecté. Pour d'autres, il s'agit d'une erreur de parcours qui pourrait freiner l'expansion de la marque sur des segments de marché haut de gamme, où la sécurité est un argument de vente prépondérant.
Enjeux et conséquences potentielles
Les enjeux de cette affaire sont multiples et touchent à plusieurs dimensions. Sur le plan technique, l'enjeu est de restaurer l'intégrité du système d'exploitation de Xiaomi pour éviter que des failles similaires ne soient exploitées par des acteurs malveillants. Une faille de confidentialité est souvent la porte d'entrée pour des cyberattaques plus graves. Sur le plan économique, les conséquences pourraient se traduire par une baisse de la confiance des investisseurs ou une érosion des parts de marché dans certaines zones géographiques sensibles. Si la gestion de cette crise est jugée insuffisante, Xiaomi pourrait faire face à des litiges collectifs (class actions) dans plusieurs juridictions, entraînant des coûts financiers importants. Enfin, l'enjeu est politique et stratégique. Cette affaire alimente le débat sur la souveraineté numérique. Elle renforce l'idée que la gestion des données personnelles est devenue un enjeu de sécurité nationale, poussant certains pays à envisager des restrictions plus sévères sur l'importation de technologies provenant de constructeurs dont la gestion des données est jugée opaque.
Incertitudes et zones d'ombre
Malgré les excuses de l'entreprise, plusieurs zones d'ombre subsistent. Il reste à déterminer avec précision l'étendue réelle de la collecte de données non autorisée : s'agissait-il d'un bug de programmation ou d'une fonctionnalité délibérément conçue pour collecter plus d'informations que nécessaire? La durée pendant laquelle ces accès ont été possibles n'est pas encore totalement documentée de manière indépendante. De plus, la nature exacte des données qui ont pu être interceptées demeure incertaine. S'agit-il de métadonnées techniques ou de données plus personnelles comme la géolocalisation ou l'historique de navigation? La réponse à ces questions dépendra des rapports détaillés que les autorités de régulation devront produire après leurs enquêtes respectives.
Éléments à surveiller dans les mois à venir
La suite de cette affaire se jouera sur deux fronts. D'abord, la capacité de Xiaomi à déployer des mises à jour de sécurité transparentes et vérifiables par des tiers indépendants. La marque devra prouver par l'action que ses excuses ne sont pas de simples mesures de communication. Ensuite, il faudra surveiller les décisions des autorités de régulation, notamment en Europe et en Inde. Les amendes potentielles et les éventuelles restrictions de vente ou de fonctionnalités pourraient redéfinir la stratégie commerciale de l'entreprise. L'évolution de la perception des consommateurs envers les marques technologiques chinoises sera également un indicateur clé de la gestion de cette crise.
Conclusion
En conclusion, l'incident impliquant Xiaomi illustre la fragilité de la confiance numérique dans un écosystème technologique en constante mutation. Si l'entreprise a réagi par des excuses, la gestion de la confidentialité des données reste un défi permanent qui testera la crédibilité de la marque sur le long terme. La résolution de cette crise sera déterminante pour l'avenir de la marque sur le marché mondial.
Conclusion
L'incident impliquant Xiaomi illustre la fragilité de la confiance numérique dans un écosystème technologique en constante mutation. Si l'entreprise a réagi par des excuses, la gestion de la confidentialité des données reste un défi permanent qui testera la crédibilité de la marque sur le long terme.
Le géant de l'électronique Foxconn s'associe à Sirin Labs pour développer le premier smartphone intégrant la technologie blockchain. Ce projet vise à redéfinir la sécurité et la gestion des données numériques.
De récentes analyses techniques suggèrent l'existence de preuves supplémentaires confirmant l'authenticité de la Mona Lisa. Ces découvertes pourraient redéfinir notre compréhension de l'œuvre la plus célèbre au monde.